Autentikasi Dua Faktor: Panduan Aman untuk Akun Anda
Sandi bukan satu-satunya pertahanan akun. Tambahkan pemeriksaan identitas dan siapkan pemulihan sebelum Anda berganti atau kehilangan ponsel.
Autentikasi dua faktor menambahkan pemeriksaan identitas selain sandi ketika Anda masuk ke akun. Manfaatnya sederhana: sandi yang diketahui orang lain tidak langsung cukup untuk membuka akses. Anda dapat mulai dari email, media sosial, dan akun usaha. Namun, mengaktifkan fitur saja belum selesai. Anda juga perlu memahami metode yang dipilih, mengenali permintaan masuk palsu, serta menyiapkan cara pemulihan jika perangkat tidak tersedia.
Apa itu autentikasi dua faktor?
Autentikasi adalah proses memastikan bahwa orang yang masuk memang pemilik akun. Dua faktor berarti menggabungkan dua jenis bukti, misalnya sesuatu yang diketahui seperti sandi dan sesuatu yang dimiliki seperti perangkat autentikator. Dua sandi tidak otomatis menjadi dua faktor yang berbeda.
Istilah pada aplikasi bisa berupa verifikasi dua langkah, two-factor authentication, atau autentikasi multifaktor. Nama dan penerapannya dapat berbeda. Baca penjelasan layanan agar Anda memahami kapan kode diminta dan bagaimana akun dipulihkan.
CISA menganjurkan autentikasi multifaktor untuk akun yang mendukungnya. Perlindungan ini menambah hambatan bagi pengambil alih akun, tetapi tidak membuat semua bentuk penipuan hilang.
Pilih metode yang bisa Anda kelola
Sebagian layanan menyediakan kode melalui SMS, aplikasi autentikator, notifikasi persetujuan, passkey, atau kunci keamanan. Pilih metode yang didukung layanan dan dapat Anda gunakan secara konsisten. Tidak setiap opsi tersedia pada semua akun.
SMS dapat membantu ketika pilihan lain belum tersedia, tetapi memiliki keterbatasan. Aplikasi autentikator juga tetap bisa menjadi sasaran halaman login palsu yang meminta kode secara langsung. Jangan menganggap semua metode memiliki ketahanan yang sama.
Panduan teknis CISA menempatkan autentikasi berbasis FIDO/WebAuthn sebagai pilihan tahan phishing. Jika layanan menawarkan passkey atau kunci keamanan, pelajari pengaturan, dukungan perangkat, dan pemulihannya sebelum berpindah. Hindari memilih metode hanya karena terdengar paling canggih.
Langkah mengaktifkan 2FA secara aman
Gunakan perangkat pribadi yang sudah diperbarui. Buka aplikasi resmi secara langsung, bukan tautan dari orang yang menawarkan bantuan. Tampilan menu dapat berubah, sehingga gunakan pusat bantuan resmi jika nama pengaturan berbeda.
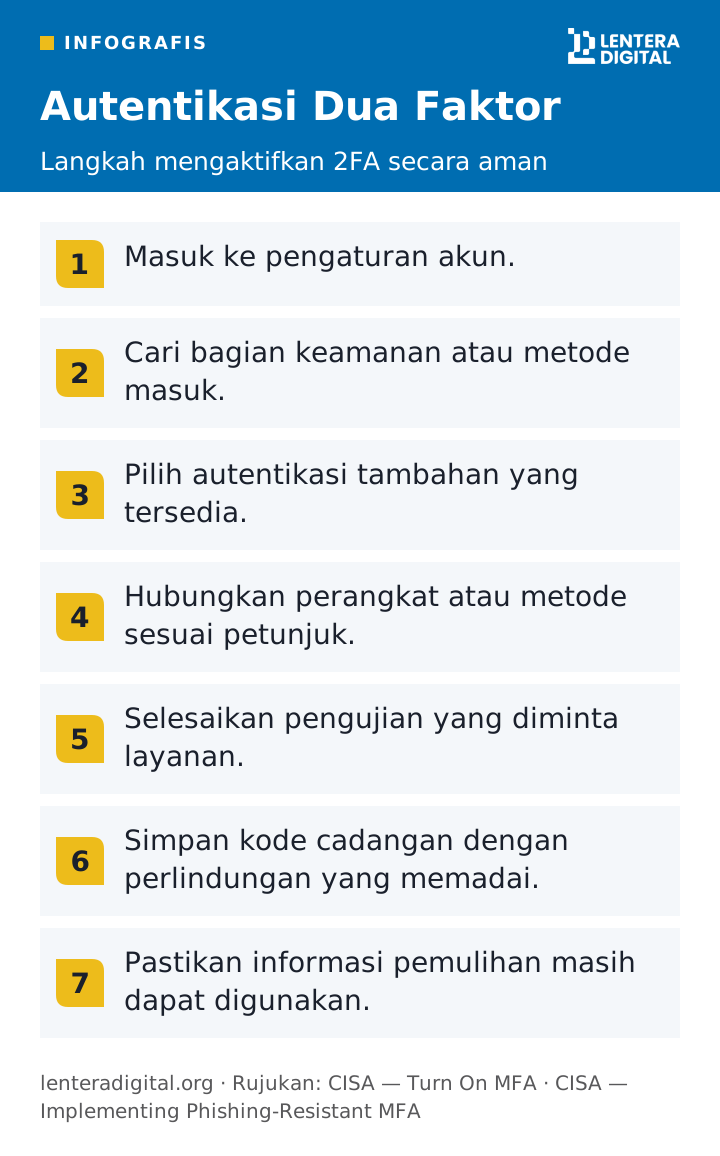
Urutannya biasanya seperti berikut:
- Masuk ke pengaturan akun.
- Cari bagian keamanan atau metode masuk.
- Pilih autentikasi tambahan yang tersedia.
- Hubungkan perangkat atau metode sesuai petunjuk.
- Selesaikan pengujian yang diminta layanan.
- Simpan kode cadangan dengan perlindungan yang memadai.
- Pastikan informasi pemulihan masih dapat digunakan.
Jangan memberikan gambar kode penyiapan autentikator kepada orang lain. Orang yang memperoleh rahasia penyiapan dapat berpotensi menghasilkan kode yang sama. Saat meminta bantuan, cukup tunjukkan nama menu tanpa membuka kode atau data rahasia.
Bagaimana jika ponsel hilang atau diganti?
Sebelum mengganti ponsel, baca panduan pemindahan metode autentikasi pada layanan dan aplikasi yang dipakai. Jangan langsung menghapus perangkat lama sebelum metode baru berhasil diuji. Setiap aplikasi memiliki mekanisme pencadangan dan pemindahan berbeda.
Kode cadangan perlu ditempatkan terpisah dari perangkat yang dilindungi. Pilih penyimpanan aman yang hanya dapat diakses pemilik atau pihak yang benar-benar diberi wewenang. Hindari menyimpan semuanya sebagai foto di galeri keluarga yang tersinkron otomatis.
Ilustrasi: seorang guru mengganti ponsel menjelang pembagian rapor. Jika kode pemulihan hanya ada di ponsel lama yang sudah dihapus, akses email sekolah bisa terhambat. Persiapan pemulihan mencegah ketergantungan pada satu perangkat.
Jangan setujui permintaan masuk yang tidak Anda mulai
Notifikasi masuk mendadak bukan sesuatu yang harus disetujui agar cepat hilang. Tolak jika Anda tidak sedang masuk. Periksa aktivitas akun melalui aplikasi resmi dan ganti sandi jika ada indikasi informasi masuk telah diketahui pihak lain.
Waspadai telepon yang mengaku petugas lalu meminta kode atau persetujuan notifikasi. Pelaku dapat menyamarkan permintaan sebagai pembatalan transaksi. Bacalah isi notifikasi: tindakan yang sebenarnya sedang disetujui mungkin berbeda dari cerita penelepon.
Jika kode sudah diberikan, hentikan komunikasi dan gunakan kanal pemulihan resmi. Periksa sesi aktif serta informasi pemulihan. Untuk akun kantor atau sekolah, beri tahu pengelola agar pemeriksaan tidak berhenti pada satu perangkat saja.
Jadikan pemulihan bagian dari perlindungan
Autentikasi dua faktor bermanfaat ketika metode masuk dan pemulihan sama-sama dikelola. Aktifkan terlebih dahulu pada email utama, lalu lanjutkan ke akun lain yang menyimpan uang, identitas, atau pekerjaan.
Latihan singkat: bayangkan ponsel Anda tidak dapat dinyalakan besok pagi. Dapatkah Anda menjelaskan cara masuk kembali ke email tanpa meminta kode dari orang asing? Jika jawabannya belum jelas, baca alur pemulihan layanan dan siapkan metode cadangan yang didukung. Jangan menguji dengan menghapus seluruh akses. Cukup pastikan petunjuk, tempat penyimpanan, dan pihak yang berwenang sudah Anda pahami.
Luangkan waktu memeriksa kembali setelah berganti nomor, perangkat, atau anggota tim. Ajak keluarga memahami satu aturan sederhana: kode masuk dan persetujuan autentikasi bukan informasi yang perlu diberikan kepada penelepon.
Untuk melanjutkan langkah praktis, baca panduan kata sandi kuat dan kode OTP. Kenali gerakan Lentera Digital dan mulai satu kebiasaan aman bersama keluarga, kelas, atau tim Anda.
Pertanyaan Umum
Apakah 2FA membuat akun pasti aman?
Tidak. 2FA menambah perlindungan, tetapi pengguna tetap harus menghindari phishing dan menjaga metode pemulihan.
Apakah kode cadangan boleh disimpan di ponsel yang sama?
Sebaiknya jangan menjadi satu-satunya salinan. Siapkan penyimpanan aman terpisah agar tetap tersedia jika ponsel hilang.
Sumber
autentikasi dua faktorcara mengaktifkan 2FAapa itu autentikasi dua faktorkode cadangan 2FA